
Menu

Show posts

This section allows you to view all posts made by this member. Note that you can only see posts made in areas you currently have access to.

Show posts Menu

Messages - Jayfrog

#1
Kurzes Update:

Bob.Dig hat einen guten Tip gegeben, weil es tatsächlich an der fehlenden Migration lag.

Ich hatte zwar alle Regeln komplett neu im neuen Bereiche eingetragen, aber den Prozess der Migration muss man trotzdem machen
sonst aktualisiert er das Menü nicht anständig und es kommt zu diesem Umstand das man die Regeln nicht deaktivieren kann.

Das Outbound NAT auch "OUT", ist, also ersetzt wurde, ist mir auch entgangen, da war eine Migration ebenfalls nötig.

Der Fall ist also gelöst und ich bedanke micht wie immer über die tolle Hilfe.

Danke!
#2
Quote from: Patrick M. Hausen on September 02, 2026, 07:23:28 AM
Quote from: Jayfrog on September 01, 2026, 11:34:19 PMJetzt gibt es diese Möglichkeit allerdings nicht mehr.

Wieso sollte es die nicht mehr geben?

Häng dein Bild bitte als Attachment im Forum an den Beitrag. Was auch immer "gyazo.com" ist - es wird hier geblockt. Wahrscheinlich zu Recht.

Gyazo ist ein bekannter Bild-Hoster, aber ich hänge es gerne an.

Quote from: Bob.Dig on September 02, 2026, 09:09:20 AM
Quote from: Jayfrog on September 01, 2026, 11:34:19 PMJetzt gibt es diese Möglichkeit allerdings nicht mehr.
Vielleicht hast Du noch nicht die Regeln migriert, nachholen.

Ich habe nicht migriert, sondern alle Regeln neu gemacht.
Ich hatte die alten Regeln nicht mal mehr installiert, weil die bei der neuen Version ja komplett weg sind.


Lg


#3
Hallöchen!

Früher war es ja so:

Man hat OPNsense installiert und unter LAN waren IPV4/6 Default allow LAN to any rule aktiv.

Dann hat man selbst Regeln definiert und konnte später die Regeln einfach deaktivieren.

Jetzt gibt es diese Möglichkeit allerdings nicht mehr.


Die Lockout Rule zu deaktivieren brachte keine Erfolg und ich wüsste zwar wie ich sie mit einer Gegenregel aushebel, aber ist das wirklich im Sinn des Erfinders?
#4
German - Deutsch / Re: Seltsamer Traffic OUT im WAN
June 17, 2026, 02:50:20 PM
Danke für den Tip!


Es ist der Game-Server und seine Wireguard Verbindung, was nur nicht so einfach offensichtlich war.


Problem gelöst, danke!
#5
German - Deutsch / Seltsamer Traffic OUT im WAN
June 17, 2026, 01:56:20 PM
Hallöchen!

Ich bräuchte mal Hilfe, weil mir heute was komisches aufgefallen ist.

Gerade aktiv im Netz ist mein Home/Gaming-Server, der unter OPT1 läuft und auch mein Daily PC, unter LAN.

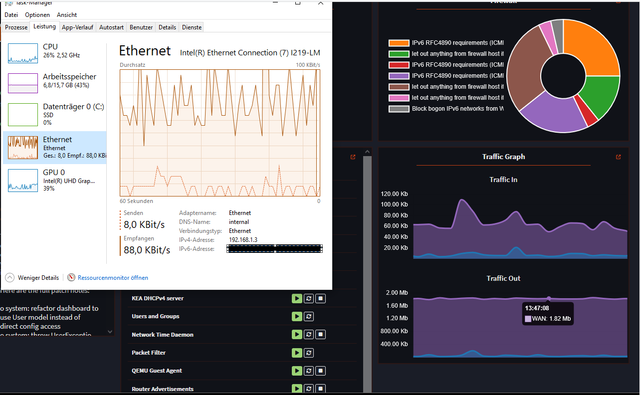
Weder der Server, noch mein Daily PC haben im moment den nötigen Traffic um rund 2MB an Traffic OUT vom WAN zu erklären.

Kommt das alles nur von den IPv6 ICMP Anfragen etc?


Danke!
#6
Quote from: ziegler on June 05, 2026, 10:38:05 PMIch werde mir jetzt die VP2430 kaufen und meine RAM testen.
Protectli hat den nicht getestet und auf die getesteten Modelle verwiesen.

Coreboot ist aber glaube ich die Empfelung von Protectli.


Ja,korrekt, Protectli empfiehlt Coreboot und Coreboot wird ja ebenfalls aktiv und breit entwickelt, somit sollte der RAM auch funktionieren.

Wenn du noch Teile selbst hast, solltest du aber ohnehin erst das testen was das du hast, weil im schlechtesten Fall muss du auch nur das kaufen was du unter Umständen bei Protectli mit gekauft hättest und die geben auf diese Teile auch keinen besonderen Rabatt.

Es wäre also dumm nicht erst zu testen ob die vorhandene Hardware geht oder nicht. Lg
#7
Quote from: ziegler on June 03, 2026, 07:21:42 PMDanke für Deine Antwort.

Ich habe noch ein Riegel 16GB 1Rr8 PC-5600B-SA0-1010-XT DDR5 SODIMM aus einem HP Mini Elite PC, diesen würde ich dann nutzen wollen.
Der RAM ist quasi neu, wurde nie benutzt.
Die Preise für RAM sind ja heute recht hoch, deshalb nicht extra neu kaufen.
Auch habe ich eien Samsung EVO 960 Plu mit 1 TB noch über.

Das sollte doch mit CoreBoot kompatibel sein, oder?
Hat CoreBoot eigentlich einen Vorteil gegenüber dem "klassischen" bis auf das es opensource ist?
Ich würde nämlich lieber coreBoot nehmen aus dem "Bauch" heraus.

Von den Stats her passt es sogar prima, aber wie ich sagte, können Probleme immer auftreten.

Versuchen würde ich es aber definitiv und wenn es nicht klappt, musst du halt in den sauren Apfel beißen und kaufst
halt einen von Crucial oder Kingston.

Ich kann dir zur Coreboot nicht viel sagen, außer das es keine Probleme macht und wahrscheinlich besseren Support hat, weil für mehr müsste ich das andere
Bios für die Boxen kennen. Dann könnte ich sehen, wie viel mehr Optionen man hat, usw.

Diese Option besteht nämlich durchaus, weil meine Optionen bei Coreboot sehr begrenzt waren.
#8
Ich hatte bereits den Vorgänger, ebenfalls mit 2.5G aber mit J6412.

Ich habe Coreboot genommen und diese Version passt auch auf jeden Fall für das Gerät.

Ich kenne die andere Version des BIOS nicht und es mag sein das man dort mehr einstellen kann
aber so lange man keine Probleme hat, soll man ohnehin nie updaten.

Das einzige Risiko, sind Hardwareteile die nicht der Norm entsprechen, daher würde ich immer raten
die Hardware zu nehmen die auch getestet wurde bzw, die man bei Protectli selbst kaufen kann.

Das betrifft aber beide Versionen des BIOS.

Das ist aber bei jeder Hardware so, oder besser, es ist ratsam.

Ich habe Coreboot genommen und hatte keinerlei Probleme.

Hast du gesehen das die Box SODIMM DDR5 braucht?
#9
Noch ein Update.


IPV6 funktioniert jetzt auch mit KEA.

Warum ich überhaupt nach Hilfe gefragt habe, lag daran, das es beim ersten Versuch die alten Settings von ISC zu übernehmen nicht funktioniert
hat und ich somit vermutet habe, dass es spezielle Settings braucht, was nicht der Fall ist.

Insofern, war mein Gedankengang zwar richtig, doch mein Setup wollte nicht gleich so funktionieren wie es soll.


Danke für die Hilfe!
#10
Quote from: meyergru on May 10, 2026, 04:54:53 PMWas ist so schwierig daran, einen CSV-Export aus den ISC Reservierungen und danach einen CSV-Import in den Kea Reservierungen durchzuführen?

Aber bitte: https://homenetworkguy.com/how-to/migrate-from-isc-dhcp-to-dnsmasq-or-kea-dhcp-in-opnsense/


Danke für den Artikel, der ist top!

Warum ich nicht genau wusste was du meinst, hängt damit zusammen, dass ich meine Einträge unter ISC DHCPv6 kannte und ich wusste
das dort nie was stand, weil es ja deaktiviert war und IPv6 dennoch ging.

Ich hatte deine Worte dazu also nicht verstanden nach Schema:

Wenn du Reservierungen hast, dann kannst du die mit rübernehmen, sondern, du musst das machen damit die Migration funktioniert.

Ich hab also gedacht das ISC noch versteckt ein paar Settings hat, die ich dann ex und importieren muss und genau da hätte ich nicht gewusst
wie man das macht.


Kann auch sein das es ich es immer noch verstanden haben, von daher sehe mir meine Noobhaftigkeit bitte etwas nach. :DD

So einen einfach Export hätte ich natürlich ergoogln können, weil bisher hatte ich das tatsächlich noch nicht, nur Backups.


#11
Quote from: meyergru on May 10, 2026, 12:41:47 PMWenn Du keine speziellen Anforderungen hast, kannst Du einfach ISC durch Kea DHCPv4 ersetzen und weiterhin RADVD für SLAAC nutzen.

Die festen Reservierungen kann man aus ISC per CSV-Export in Kea übernehmen.


Klasse, dass hört sich doch schon mal gut an und es ist exakt das was ich ohnehin bevorzugen würde
nur wie genau muss ich die Reservierungen übertragen?

Etwas Hilfe auch dabei, wäre toll. Lg
#12

Hallo werte Gemeinde!

Kurz zu Erlärung wie mein altes Setup mit IPv6 lief, welches ich ebenfalls nach Anleitung von euch
nachempfunden habe.

WAN - 56 Präfix anfordern, zu letzt war, Send Präfix hint, aus

LAN/OPT1 - Track Interface, LAN Präfix standart 0, OPT1 = 1. Allow manual adjustment of DHCPv6 and Router Advertisements, war auch aktiv.

DHCPv6 war aus, Router Advertiser stand auf Assisted.

Das lief soweit bisher problemlos, doch mit dem Umstieg habe ich so meine Schwierigkeiten.

Die KI war zwar wirklich hilfreich, aber ich hätte hier so oder so noch mal um Korrektur dazu gebeten.


Habt ihr vielleicht ein paar Ratschläge, wie man es ähnlich simple einrichtet wie zuvor, ohne aktives DHCPv6?

Lg!
#13
Quote from: meyergru on May 14, 2025, 12:47:11 PMDas VLAN hat zunächst mal den Vorteil, dass Du den Spiele-PC, den Du bei Einsatz solcher Mechanismen als potentiell verseucht betrachten musst, von Deinen wertvollen Daten/Services in Deinem LAN isolieren kannst. Das ist praktisch wie ein komplett getrenntes Netz, in dem Du unsichere Praktiken akzeptierst (solange Du den PC nicht später wieder ein Deinem LAN anschließt).

Das VLAN ist dann genauso, als ob es auf dem Mond stünde und keinen Zugang zu Deinem LAN hat. Es ist nur zufällig so, dass beide Netze (VLAN und LAN) über die OpnSense verwaltet werden und sich einen Internet-Zugang teilen.

Mit "unsicheren Praktiken" meine ich, dass ohne Kontrolle durch OpnSense mit Freigabe großer Portbereiche alle Verantwortung auf der Windows-Firewall des Spiele-PCs liegt. Was das bedeutet, kannst Du ganz aktuell hier nachlesen.

Und übrigens: Du kannst im selben Subnetz (auf dem selben Interface) den Traffic nicht kontrollieren - er passiert die OpnSense nicht einmal, weil die Geräte direkt miteinander reden. Entsprechende Firewall-Regeln sind wirkungslos, siehe hier, Punkt 1.


Alles klar, danke!

Dann werde ich das so machen.
#14
Quote from: meyergru on May 14, 2025, 10:20:18 AMO.K., ich nehme (fast) alles zurück. Apex Legends ist offenbar wirklich so braindead programmiert, dass sie eingehende Ports die Menge brauchen. EA hat sogar die offizielle Liste von Ports, die sie mal hatten, wieder entfernt, weil diese sich ständig ändern. Aktuell ist es wohl wie folgt:

https://portforward.com/apex-legends/

Da sind Bereiche dabei wie 37000-40000, an anderer Stelle heißt es sogar bis 42000 - das sind mal eben 5000 Ports. Und offenbar kann es gar kein UPnP.

So, jetzt musst Du Dich entscheiden, Susi: Solche Spiele spielen oder OpnSense ihre Arbeit tun lassen. Im verlinkten Artikel wird vorgeschlagen, ein VPN zu verwenden. Ich würde einen solchen Spiele-PC mindestens in ein VLAN einsperren... Und: klar kannst Du per Port-Forwarding ganze Bereiche von-bis angeben.


Joa, und das sind noch die alten Ports, ohne den riesen Bereich von 49k-65k. :D

Ich weiß nicht warum bestimmte Spiele diesen Weg gehen, weil es aus meiner Sicht kaum Sinn macht, außer vielleicht um
DDoS Attacken minimal zu erschweren, weil man immer einen neuen Port raussuchen muss.

Mit diesem Problem hatten beide Spiele, PUBG & Apex, massiv zu kämpfen.

Ich war lange als Troubleshooter in der Community von PUBG aktiv und ich weiß daher das es kaum Leute gibt die darauf wert legen
die Ports geschlossen zu halten, eben weil fast alle Casualrouter nutzen.

Das mit den Vlans ist ein guter Tip, da muss ich mich mal einlesen, ich nehme aber an, das der Vorteil darin liegt das ich besser kontrollieren kann
wohin das Vlan Verbindung hat?

Ich hätte versucht den ganzen Sektor 168.1-50, den Zugang zu anderen Subnetzen zu verbieten, zum anderen werden ich wohl jedes mal nach dem zocken
die Ports wieder schließen. Das ist zwar mühsam, aber VPN kommt nicht in Frage.

Danke!

#15
Quote from: meyergru on May 13, 2025, 11:53:42 PMAlso, wenn Du von Port Forwarding zu einem PC im LAN sprichst:

1. Alle Ports freizugeben entspricht einem "Exposed Host" - damit machst Du Deine OpnSense quasi wirkungslose, weil alles, aber auch alles, ausnahmslos an Deinen PC weitergeleitet wird. Das ist ein Sicherheitsrisiko und auch für Spiele ziemlich ungewöhnlich, denn das ist fast nirgends möglich - beispielsweise bei CG-NAT.

2. Selbst große Bereich freizugeben, ist ein Risiko und recht ungewöhnlich. Höchstens werden einzelne Ports benutzt, oft wird eine Verbindung mit einem Spiele-Server aufgebaut, die dann rückwärts als Tunnel genutzt wird.

Ich weiß nicht genau, was die Anforderungen des konkreten Spiels sind oder was Du genau konfiguriert hast, deshalb weiß ich auch nicht, wieso es funktioniert, wenn Du "alle Ports öffnest".

Ich hatte schon erklärt welchen Bereich ich genau frei geben muss, aber ich verstehe gut das man das schnell überließt, wieder vergisst.

Ich gebe nicht alle Ports frei, nur alle für TCP/UDP.

Also IPv4 - TCP/UDP - Den Alias der zu meiner IP führt, der Rest sind in der Regel alles Sternchen.

Eben weil es ein Risiko ist, will ich so wenig Ports wie möglich frei geben, was bei Spielen wie Counter Strike auch noch funktioniert.
Andere, wie PUBG, oder eben Apex, haben auch feste Ports, aber jeder Server bekommt eine neuen, zufälligen Port.

Diese steigen nach jeder Runde an und immer im Bereich von 49152 - 65535.

Das Problem ist, das die meisten Spieler Standartrouter verwenden, die diese Ports alle offen haben, oder UPnP nutzen, aber das ist für Nutzer wie uns eben ausgeschlossen...

Rein theoretisch, würde eine Portrange/Regel mit 49152:65535 gehen?